


DAGOREPORT - SOTTO LA BANCA, IL GOVERNO CREPA! - GONG: SIAMO ALL'ESCALATION FINALE TRA LE BANCHE E…


LA STRATEGIA DELL’EMULAZIONE – DIETRO ALLA RAFFICA DI FALSI ALLARMI BOMBA NELLE SCUOLE ITALIANE POTREBBERO ESSERCI ANCHE QUALCHE PISCHELLO CHE SCIMMIOTTA LE MINACCE DI “MIKHAIL ANDROPOV” (COSA NON SI FA PER SALTARE L’INTERROGAZIONE”): È UNA DELLE IPOTESI DEGLI INVESTIGATORI CHE INDAGANO SUL CASO – NELLE ULTIME EMAIL, FIRMATE DAL “LEADER DEL VILAYAT DI MISOGINISTAN”, NON CI SONO RIFERIMENTI ALL’OCCIDENTE, MA I RICHIAMI SONO TUTTI ITALIANI “CHIEDIAMO LE DIMISSIONI DI GIORGIA MELONI” – LA MAGGIOR PARTE DEI MESSAGGI DI POSTA ELETTRONICA SONO STATE INVIATE UTILIZZANDO ACCOUNT DI INSEGNANTI E ISTITUTI SCOLASTICI STRANIERI COME FILIPPINE E TAIWAN, PROBABILMENTE HACKERATI E ACQUISTATI SUL DARK WEB…
1 - GLI INDIRIZZI DEI MITTENTI HACKERATI E COMPRATI SUL DARK WEB
Estratto dell’articolo di Irene Famà per “la Stampa”
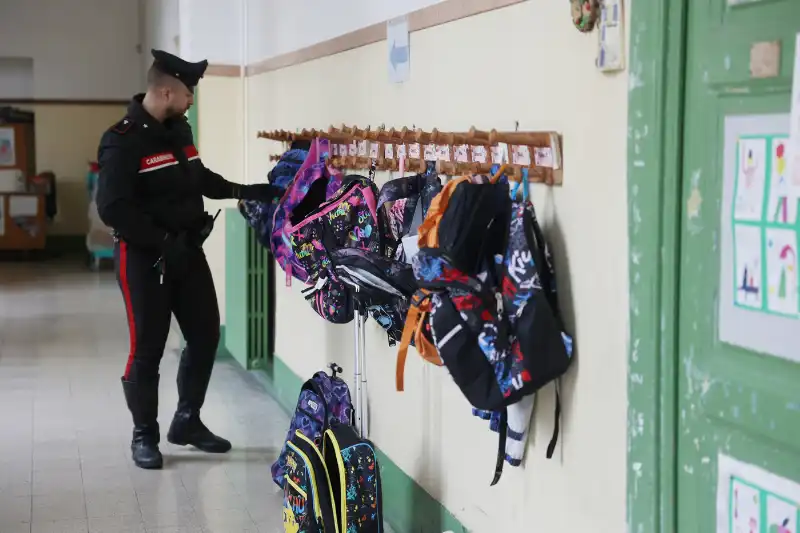 ALLARME BOMBA IN UNA SCUOLA DI ROMA - FOTO LAPRESSE
Altri allarmi bomba nelle scuole, altre email che annunciano ordigni pronti ad esplodere nei vari istituti e uno pure a Palazzo Chigi. Di nuovo la firma di "Mikhail Andropov, leader del Vilayat di Misoginistan".
Questa volta, però, non c'è nessun riferimento all'Occidente ritenuto colpevole di questa o quella atrocità, nessuna frase come «Vi annienteremo» o «I vostri cieli si tingeranno di rosso». Nulla di nulla. I richiami sono tutti italiani – «Chiediamo le dimissioni immediate dell'attuale primo ministro Giorgia Meloni».[…]
Così si fa strada tra gli inquirenti l'ipotesi che, in questo groviglio di attacchi cyber e mail bombing per minacciare attentati, si stia scatenando pure l'effetto emulazione.
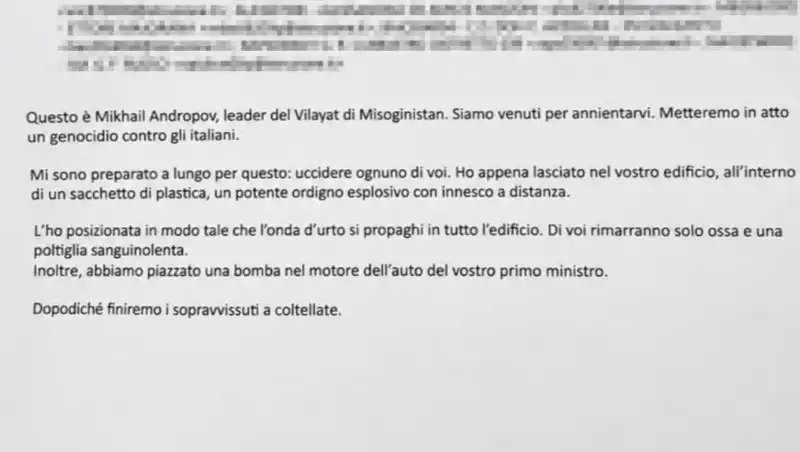 ALLARME BOMBA FIRMATO DA MIKHAIL ANDROPOV
Gli episodi delle scorse settimane, che hanno coinvolto l'intera Europa, hanno provocato caos, disordine: venticinque aerei dirottati o bloccati o scortati dai caccia militari, oltre mille scuole evacuate. E ci può essere chi ha osservato lo scompiglio e, divertito, ha deciso di scendere in campo. […]
La maggior parte dei messaggi di posta elettronica di ieri, inviati con il dominio deped.gov.ph che rimanda al Dipartimento dell'istruzione del governo filippino, sono partiti da un indirizzo compromesso riconducibile a Jorhaida Budiang, insegnante di Davao. Altri sono partiti dal dominio di una scuola di Batangas City, sempre nelle Filippine.
Non si esclude che dietro quei profili possano nascondersi gruppi che hanno acquistato credenziali governative o accessi già rubati sul dark web, dove esiste un a sorta di mercato nero virtuale di dati di ogni genere. La tecnica è semplice: ci si appropria di un indirizzo email e poi, tramite un sistema di phishing, si entra nei data base di interesse per appropriarsi degli account di posta elettronica e inviare minacce davvero ovunque.
 allarmi bomba sui voli in europa
Una bazzecola per gli hacker professionisti e non solo. Complesso, invece, tra indirizzi anonimizzati e server sparsi per il mondo, risalire ai responsabili.
[…] Per quanto riguarda gli episodi che hanno coinvolto le scuole, la procura di Roma ha aperto un fascicolo, affidato ai pm dell'Antiterrorismo, per procurato allarme e minacce aggravate. La procura di Milano contesta procurato allarme e pubbliche intimidazioni.
Nel frattempo, almeno sui social, la paura lascia spazio al sarcasmo. E Mikhail Andropov, o chiunque ci sia dietro questo nome, diventa virale in rete. «Voleva fare una strage e invece è diventato un meme», scrive un utente. E c'è persino chi prova ad arruolarlo «per entrare nel sito dell'Agenzia delle Entrate e cancellare tutti i miei debiti. Lol».
 allarme bomba nelle scuole italiane
Qualcuno riprende le clip di Boris, dissacrante serie televisiva, altri Fantozzi e «l'accento russo». La boutade più gettonata? «Domani hai il compito di storia e l'interrogazione di filosofia. Chi chiami? Mikhail Andropov».
2 - GLI INDIRIZZI IN VENDITA SUL DARK WEB COSÌ «ANDROPOV» HA ATTACCATO ANCORA
Estratto dell’articolo di Rinaldo Frignani per il “Corriere della Sera”
In mancanza di link e allegati anche l’antispam diventa una speranza vana per bloccare le mail minatorie. E lo spoofing , ovvero l’utilizzo di falsi account, è una tecnica che «Mikhail Andropov» sembra evitare a tutti i costi per non essere individuato: troppo rischioso forse affidarsi a software a base di intelligenza artificiale per riprodurre messaggi che potrebbero essere rintracciati.
Il misterioso mitomane […] continua invece a usare account compromessi, privilegiando quelli di istituzioni e uffici legati al settore dell’istruzione. In un solo caso — quello di una funzionaria colombiana di Bogotà — ha scelto un’azienda sanitaria realmente esistente in Colombia. Il sospetto è che i sistemi informatici di scuole e università a livello globale siano più facili da «bucare» e questo possa averlo avvantaggiato fino a questo momento.
I MESSAGGI
Per le oltre 3.700 mail inviate ieri mattina — l’orario è sempre lo stesso, attorno alle 9 — negli istituti scolastici italiani, «Andropov» ha utilizzato un account acquisito forse sul dark web intestato a una docente che lavora per il Dipartimento dell’istruzione delle Filippine, insieme con uno di una sua collega di una scuola elementare in Slovacchia e un altro con la sigla del Pakistan.
È la terza volta che viene utilizzato il nome di origine russo, anche se il contenuto delle mail — identico per tutti gli account — comprende parole tradotte in italiano dall’arabo.
[…] I PRECEDENTI
Il nome di «Andropov» era già comparso il 6 novembre, con i messaggi minatori spediti ad alcune emittenti televisive in Irlanda e in Bulgaria, nonché alle redazioni di giornali, anche in Gran Bretagna (Scozia e Irlanda del Nord). E ancora mercoledì con l’invio — con modalità identiche — di mail che annunciavano la presenza di bombe pronte a scoppiare a 6 mila istituti scolastici solo nel nostro Paese.
 ALLARME BOMBA NELLE SCUOLE ITALIANE
In questo caso con un account di un’università di Taiwan compromesso e acquistato sul dark web a gennaio, intestato a una donna che deve essere ancora identificata. Non si esclude a questo punto che anche l’account filippino di ieri sia collegato sempre al mondo del dark web e che fosse già indisponibile ormai da mesi, come del resto si sospetta gli altri collegati ai ministeri dell’Istruzione saudita ed egiziano utilizzati da sigle diverse da «Andropov»: il «Corpo della Rivoluzione islamica» e anche il «Male State» per gli allarmi bomba di metà ottobre e di inizio novembre in Italia e in altri Paesi europei che hanno interessato anche decine di voli civili.
 ALLARME BOMBA NELLE SCUOLE ITALIANE
IL SOSPETTO
A complicare le indagini per identificare chi si nasconde davvero dietro «Andropov» c’è il fatto che il mittente degli allarmi bomba utilizza sistemi di anonimizzazione degli indirizzi reali che impediscono anche la sua geolocalizzazione. Da qui il sospetto, fra le varie ipotesi che vengono fatte in questi giorni, che in realtà possa operare in uno Stato europeo anche se sfrutta mail rubate e vendute sul dark web riconducibili a Paesi molto distanti.
DAGOREPORT - SOTTO LA BANCA, IL GOVERNO CREPA! - GONG: SIAMO ALL'ESCALATION FINALE TRA LE BANCHE E…
DAGOREPORT - BANCO BPM, OVVERO LA BANCAROTTA DI GIORGIA & GIORGETTI. ET VOILÀ, DOPO ANNI DI PIPPONI…

“FORZA ITALIA È PER MARINA E PIERSILVIO UN BEL LASCITO DEL PADRE: UN CASTELLO IN MONTAGNA DOVE PERÒ…
FLASH - ELLY NEL PAESE DELLE MERAVIGLIE! ALL’INCONTRO DI OGGI CON GIORGIA MELONI, SCHLEIN AVREBBE…
DAGOREPORT – CON IL SORRISO MITE SULLE LABBRA E IL BISTURI NASCOSTO SOTTO LA TONACA, CONTINUA LA…
DAGOREPORT - RUSSI, CINESI E IRANIANI CI ATTACCANO: E NOI CHE FAMO? CHE ARMI HANNO LE DEMOCRAZIE…