



DAGOREPORT - SOTTO LA BANCA, IL GOVERNO CREPA! - GONG: SIAMO ALL'ESCALATION FINALE TRA LE BANCHE E…


“L’INTELLIGENZA ARTIFICIALE HA RESO SEMPLICI GLI ATTACCHI INFORMATICI PIÙ COMPLESSI” – L’EX HACKER GIANNI CUOZZO, UNO DEGLI IMPRENDITORI DELLA CYBERSECURITY DI MAGGIORE SUCCESSO IN EUROPA: “GLI ATTACCHI AI FRIGORIFERI DEI SUPERMERCATI IN EUROPA? A VOLTE CERTE AGENZIE STRANIERE CERCANO DI DIMOSTRARE AI LORO GOVERNI CHE POSSONO INFLIGGERE DANNI SU QUALCOSA DI NON STRATEGICO, ALLO SCOPO DI DIMOSTRARE LE PROPRIE CAPACITÀ E FARSI DARE PIÙ RISORSE” – “OGGI IL DOMINIO INFORMATICO EUROPEO È PARI A ZERO. UTILIZZIAMO QUASI SOLO TECNOLOGIA CINESE, AMERICANA O ISRAELIANA. E NESSUNO DI QUESTI PAESI È UN NOSTRO ALLEATO REALE…”
Estratto dell’articolo di Federico Fubini per il “Corriere della Sera” – dalla newsletter “Whatever it takes”
Conosco poche persone capaci, come Gianni Cuozzo, di interpretare l'attuale stagione di attacchi informatici alle scorte di sangue negli ospedali, frigoriferi misteriosamente riscaldati, caccia di dati personali di ministri e personalità dello Stato, email minatorie a migliaia di scuole e furti di dati segretissimi al cuore del sistema di sicurezza russo.
Cuozzo è nato a Darmstadt subito dopo la caduta del Muro di Berlino. Ancora poco più che bambino era già uno hacker, poi da giovanissimo ha messo le sue competenze - racconta lui - al servizio di un “ambito governativo o para-governativo”. Oggi è uno degli imprenditori della cybersecurity di maggiore successo in Europa.
Da anni è specializzato nello sviluppo di tecnologie predittive e modelli avanzati per l’analisi degli eventi geopolitici. Nel 2018 ha fondato Exein, una start up romana che ha trasformato in otto anni in unicorno globale della cybersecurity. Exein gestisce sedi a Roma, in Germania, negli Stati Uniti e a Taiwan e ha raggiunto valutazione di 1,7 miliardi di dollari. L’azienda è specializzata nella difesa dell’ “intelligenza artificiale fisica” - robot, droni, veicoli autonomi, macchinari medicali - e lavora per proteggere milioni di dispositivi dagli attacchi informatici.
[…]
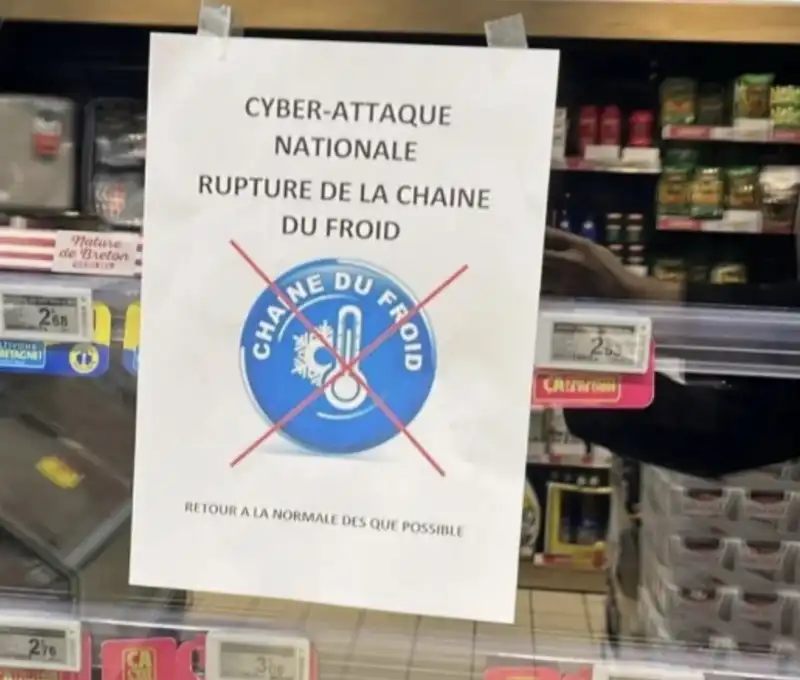
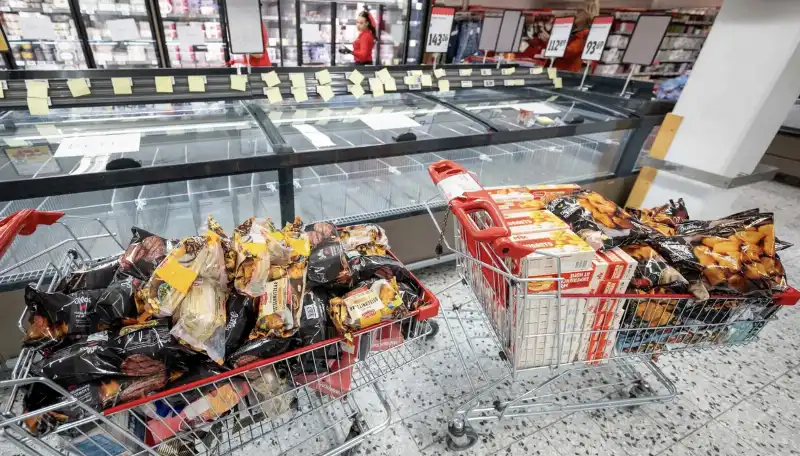 BANCHI FRIGO SVUOTATI DOPO L ATTACCO HACKER
In quale modo l’avvento dell’intelligenza artificiale (AI) generativa ha cambiato gli attacchi informatici?
«Prima qualunque operazione richiedeva mesi o a volte anni di lavoro, prima di arrivare a un obiettivo. Il processo di ingegneria inversa o comunque di scoperta delle vulnerabilità portava via moltissimo tempo. Oggi si è ristretto in un paio di ore».
Grazie all’AI generativa?
«Esattamente. L’AI è sempre molto forte in qualcosa che ha a che fare con una sintassi precisa, come la compilazione di un software. È forte nello scrivere software, ma anche nel trovarvi delle vulnerabilità».
 vladimir putin e xi jinping al vertice sco in kirghizistan foto lapresse 2
Dunque, paradossalmente, l’AI generativa ha democratizzato gli attacchi informatici, rendendoli molto più facili e alla portata degli attori più disparati?
«Sì. E averla democratizzata fa sì che oggi ci sia un numero molto maggiore di attacchi semplici, mentre l’AI stessa ha reso semplici gli attacchi complessi.
Il problema non è tanto nel numero di quelli che stiamo già vedendo, ma in quelli sempre più complessi che prima non venivano eseguiti perché essi - sia nel mondo militare, sia nel mondo dell'intelligence, sia nel mondo del crimine informatico - in passato erano legati a una funzione tempo-uomo: più valido era l’obiettivo, più valeva la pena di dedicarvi risorse umane a lungo; se l’obiettivo non era molto valido, non bloccavano persone a lavorarvi troppo a lungo. Ma se il fattore tempo-costo è ridotto drasticamente, allora tutto diventa un obiettivo».
Se dunque prima non valeva la pena di attaccare i frigoriferi di centinaia di supermercati in giro per l'Europa – perché occorreva troppo tempo, a fronte di un obiettivo strategico modesto – adesso l’asticella si è abbassata e con un impegno molto minore può essere accettabile?
«Esattamente. L'intero mondo degli attacchi informatici si basa su questa funzione. Se un obiettivo era troppo complesso e il lavoro richiesto richiedeva un tempo troppo elevato, si lasciava perdere. A meno che non si trattasse di target primari, per i quali le campagne potevano durare anni. Ora non è più così».
Dunque l’insicurezza informatica è aumentata radicalmente?
 xi jinping e vladimir putin a pechino - foto lapresse
«Infatti l'intero mercato della sicurezza informatica, in questo momento, è alla rincorsa di soluzioni. Si è passati da uno stato di relativa fiducia quando gli attacchi erano principalmente di origine umana, a una condizione completamente diversa. In questo momento l’AI generativa sta aiutando più chi attacca che chi difende».
Per quale ragione?
«La parte che difende si muove sempre nelle regole, entro le procedure stabilite. Immagini un'azienda che deve introdurre un sistema di sicurezza. C'è una complessità di fondo nelle organizzazioni, che viene soverchiata da chi semplicemente punta a individuare in automatico delle vulnerabilità e cerca di sfruttarle.
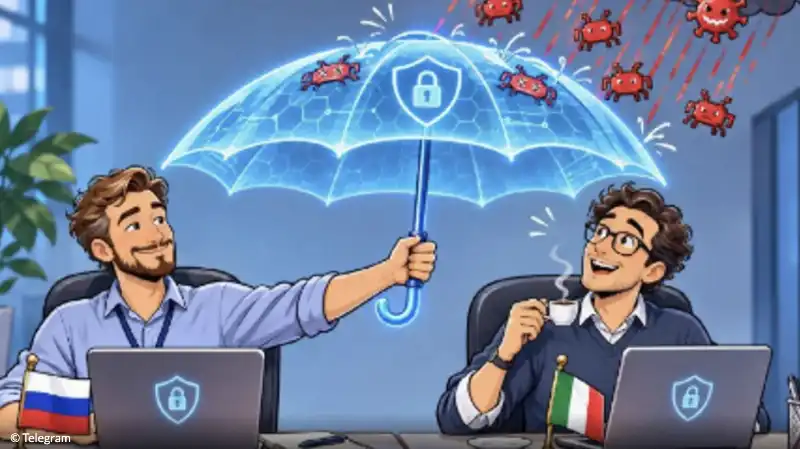 POST SU INSTAGRAM DELL’AMBASCIATA RUSSA A ROMA CHE SFOTTE L'ITALIA SUI CYBERATTACCHI
Prima il 99% delle attività di attacco, anche quelle delle strutture di intelligence dei Paesi, erano in realtà attività di posizionamento: si entrava nei dispositivi, giusto per garantirsi l'accesso in caso di eventuali necessità future. Si poteva ad esempio garantirsi l’accesso al porto di un’importante città, nel caso esso fosse servito in seguito. In Venezuela, molto prima dell'arresto di Nicolas Maduro, la National Security Agency aveva già eseguito una serie di attacchi per garantirsi l’accesso alle infrastrutture».
Vuole dire che i sistemi di Paesi europei come l’Italia potrebbero essere già compromessi da attacchi esterni, anche se non ce ne accorgiamo?
«È una possibilità e a volte certe compromissioni non derivano dall’azione di potenze straniere, ma persino da attività piuttosto casuali prodotte dalla facilità con cui oggi esse sono fattibili».
Anche gli attacchi ai frigoriferi dei supermercati in Europa rientrano, a suo avviso, in questa categoria?
«A volte certe agenzie straniere cercano di dimostrare ai loro governi o ai loro superiori che possono infliggere danni su qualcosa di minore, di non strategico, allo scopo di dimostrare le proprie capacità e farsi dare così più risorse per poter infliggere potenzialmente danni più gravi. Se un'unità di intelligence dimostra che con una semplice azione sui frigoriferi un intero continente va in panico, allora potrà chiedere più denaro da investire nelle proprie attività. Quello alla catena del freddo lo vedrei un come attacco pensato – da punto di vista dei responsabili – come una piccola esperienza per provare qualcosa. Per questo hanno cercato un obiettivo semplice, con un attacco relativamente poco sofisticato».
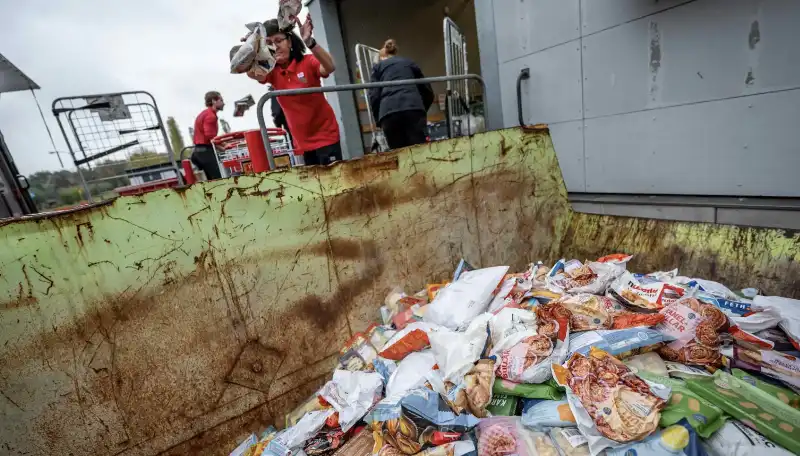 Svezia - pacchi di alimenti buttati dopo che hacker hanno colpito i frigoriferi dei supermercati
C’è stato poi un attacco ufficialmente all’agenzia statistica russa Rosstat, che ha sottratto i dati reali sul numero di morti dell’esercito di Mosca nella guerra all’Ucraina. Sempre secondo la versione ufficiale, l’attacco sarebbe stato condotto da due gruppi irregolari di hackers ucraini e bielorussi. Lei cosa ne pensa?
«Non è stato un attacco informatico, i dati sottratti sono senz’altro fra quelli più attentamente protetti in Russia. Dev’esserci stato qualcuno che ha comprato delle informazioni e qualcun altro che dall’altra parte le ha vendute sottobanco. Si è costruita la narrazione dell'attacco digitale per proteggere la fonte delle informazioni».
 VIDEO DEGLI HACKER FILO RUSSI CHE RIVENDICANO GLI ATTACCHI AI SUPERMERCATI IN EUROPA
Intende dire che quei dati russi erano talmente riservati che lei fatica a credere che possano essere stati sottratti con un attacco hacker?
«Penso che la versione dell’attacco informatico sia semplicemente la copertura di una fonte. E che la Russia sia stata al gioco perché, per Mosca, è più facile ammettere di essere attaccati nei sistemi digitali dell’ufficio statistico che ammettere che ci sia, a quel livello di segretezza, un infiltrato che ha fornito i dati ad agenti esteri».
Dunque è stata un'operazione di un servizio segreto estero?
«Secondo me, sì».
A suo avviso, i servizi d’intelligence di Paesi occidentali o dell’Ucraina?
«Se è stata l’Ucraina, l’ha fatto con l'aiuto di alcune intelligence europee».
[…]
 VIDEO DEGLI HACKER FILO RUSSI CHE RIVENDICANO GLI ATTACCHI AI SUPERMERCATI IN EUROPA
Secondo lei c'è stato il tentativo, pubblicando i dati sull’enormità delle perdite russe, di mettere a nudo la vulnerabilità del regime e creare un motivo di imbarazzo per Vladimir Putin nel momento in cui si moltiplicano gli attacchi ibridi contro la Russia?
«Sì, è un modo per dimostrare che anche altri Paesi sanno infliggere delle azioni offensive e non devono sempre e solo subirle. Per questo a mio avviso è stata un’azione di un’intelligence europea, unita all’intelligence ucraina».
Ormai è chiaro che siamo tutti più vulnerabili perché attaccare è diventato più facile. Ma cosa possiamo fare per difenderci?
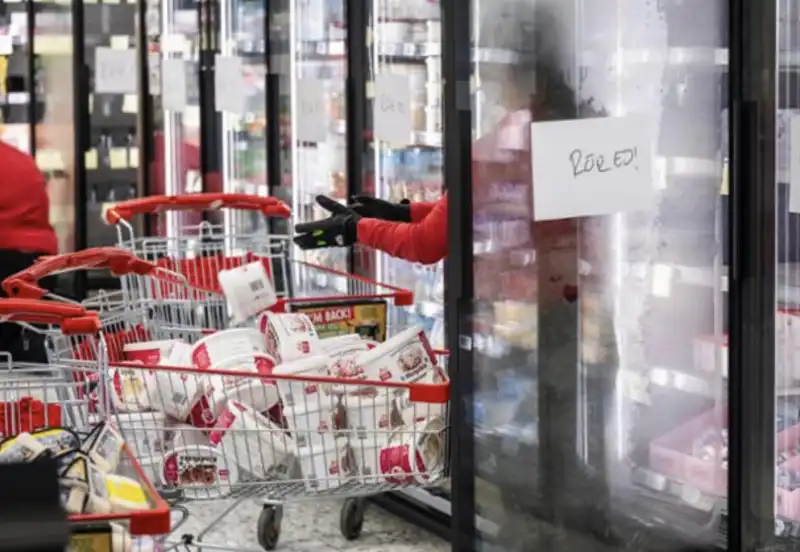 BANCHI FRIGO SVUOTATI DOPO L ATTACCO HACKER
«È la parte più difficile, perché abbiamo dei problemi sistemici. In Italia il settore della sicurezza informatica l'Italia è stato spesso caratterizzato da fenomeni di mala gestione, anche grave. Si sono ripetuti episodi in cui sono venduti e comprati dei sistemi di sicurezza che non servivano a fare gran cosa.
Fino a tempi recenti il numero di attacchi era talmente imprevedibile o comunque di minore entità e intensità; quindi era difficile capire se i fondi investiti in sistemi di sicurezza erano stati spesi nelle tecnologie giuste o in tecnologie comprate per pura convenienza. Non c'era molta capacità di discernimento. Come sistema Paese paghiamo lo scotto di anni di pratiche discutibili in questo settore».
Come se ne esce?
«Bisogna lanciare un tavolo di orchestrazione fra intelligence e servizi di sicurezza europei, per analizzare le possibili vulnerabilità e capire l'interconnessione dei nostri sistemi. Abbiamo delle vulnerabilità storiche, fra l’altro anche per forniture di hardware della cinese Huawei per alcune infrastrutture strategiche del Paese. Dobbiamo anche capire quali sistemi è meglio tenere connessi in rete e quali è più sicuro tenere disconnessi».
[...]
Ciò significa affrontare anche il problema delle dipendenze tecnologiche?
«Assolutamente sì. In questo momento, il dominio informatico europeo è pari a zero. Utilizziamo quasi solo tecnologia cinese, americana o israeliana. E sebbene gli europei fatichino a capirlo, nessuno di questi Paesi è un nostro alleato reale.
Eppure ci affidiamo ai loro sistemi software e hardware anche per funzioni delicatissime: abbiamo dato le chiavi di casa a chiunque, pensando che in Europa non ci fosse possibilità di fare tecnologia di nessun tipo. Sulla dipendenza tecnologica da potenze estere, in questioni di sicurezza, in Europa siamo all'anno zero».
Cosa suggerisce di fare per ridurre i rischi di queste dipendenze?
«Dobbiamo iniziare una politica di esclusione di fornitori che hanno o hanno avuto un ruolo controverso. Oppure dobbiamo pretendere che i nostri fornitori esteri ci diano accesso al codice sorgente dei loro sistemi – se vogliono vendere tecnologie sul nostro territorio – per permetterci di vigilare molto meglio sulla nostra propria sicurezza.
I cinesi o gli americani non darebbero mai il loro consenso all’acquisizione di tecnologie europee nelle loro funzioni più delicate, senza queste precauzioni. Sono misure ovvie. Invece noi fino ad oggi ci abbiamo rinunciato, per il timore di subire restrizioni alla vendita di auto tedesche in Cina o alla vendita di prodotti agroalimentari italiani negli Stati Uniti».
DAGOREPORT - SOTTO LA BANCA, IL GOVERNO CREPA! - GONG: SIAMO ALL'ESCALATION FINALE TRA LE BANCHE E…
DAGOREPORT - BANCO BPM, OVVERO LA BANCAROTTA DI GIORGIA & GIORGETTI. ET VOILÀ, DOPO ANNI DI PIPPONI…

“FORZA ITALIA È PER MARINA E PIERSILVIO UN BEL LASCITO DEL PADRE: UN CASTELLO IN MONTAGNA DOVE PERÒ…
FLASH - ELLY NEL PAESE DELLE MERAVIGLIE! ALL’INCONTRO DI OGGI CON GIORGIA MELONI, SCHLEIN AVREBBE…
DAGOREPORT – CON IL SORRISO MITE SULLE LABBRA E IL BISTURI NASCOSTO SOTTO LA TONACA, CONTINUA LA…
DAGOREPORT - RUSSI, CINESI E IRANIANI CI ATTACCANO: E NOI CHE FAMO? CHE ARMI HANNO LE DEMOCRAZIE…